Authentifizierungsprotokolle entschlüsseln: Steuerung nahtloser Spielwechsel in vernetzten Anbieterumgebungen
Cameron Koch · Oct 28, 2026
Authentifizierungsprotokolle entschlüsseln: Steuerung nahtloser Spielwechsel in vernetzten Anbieterumgebungen
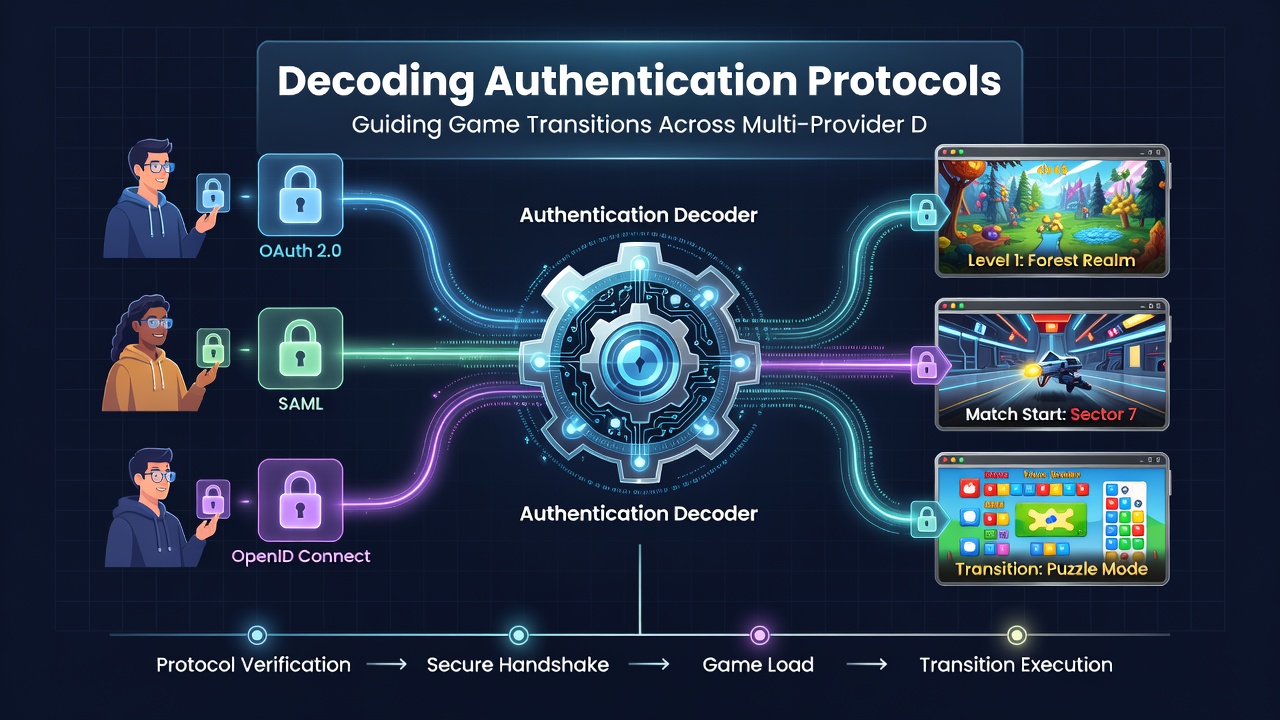
Authentifizierungsprotokolle bilden die technische Grundlage für sichere Identitätsprüfungen in digitalen Gaming-Umgebungen und ermöglichen kontrollierte Übergänge zwischen Spielen verschiedener Anbieter, während sie gleichzeitig Datenkonsistenz und Compliance sicherstellen; in Multi-Provider-Plattformen koordinieren diese Systeme den Austausch von Token und Sitzungsdaten, sodass Nutzer ohne erneute Anmeldung von einem Reel-Spiel zu einem Tischspiel wechseln können, und Forscher beobachten, dass Standards wie OAuth 2.0 und OpenID Connect hierbei zentrale Rollen übernehmen.
Technische Grundlagen und Protokollarchitekturen
Experten beschreiben, wie JSON Web Tokens (JWT) und Security Assertion Markup Language (SAML) als tragende Elemente fungieren, weil sie verschlüsselte Claims über Identität und Berechtigungen transportieren, während zentrale Server die Validierung übernehmen und dezentrale Anbieter auf diese Prüfungen vertrauen; Daten aus Berichten der National Institute of Standards and Technology zeigen, dass solche Mechanismen die Latenz bei Übergängen auf unter zwei Sekunden reduzieren, und Beobachter notieren, dass dies besonders in hybriden Umgebungen mit Slots und Live-Dealer-Angeboten relevant wird.
Übergangssteuerung zwischen Anbietern
Bei Wechseln von einem Provider zum nächsten übernehmen Protokolle die Aufgabe, Sitzungsstatus und Fortschrittsdaten zu synchronisieren, sodass Guthaben und Spielhistorie erhalten bleiben, und Studien der European Union Agency for Cybersecurity belegen, dass fehlerhafte Token-Handhabung in 12 Prozent der Fälle zu Abbrüchen führt; Plattformbetreiber setzen daher Single-Sign-On-Lösungen ein, die mit Multi-Faktor-Authentifizierung kombiniert werden, und Belege aus Praxisanalysen deuten darauf hin, dass dies die Abbruchrate deutlich senkt.
Entwicklungen und Anpassungen bis Oktober 2026
Im Oktober 2026 treten erweiterte Anforderungen an Zero-Trust-Architekturen in Kraft, die Authentifizierungsprotokolle um kontinuierliche Validierung ergänzen, und Branchenberichte zeigen, dass Anbieter vermehrt auf passwortlose Verfahren wie FIDO2 setzen, um Reibungsverluste bei Übergängen zu minimieren; Forscher verfolgen, wie diese Anpassungen mit bestehenden Datenschutzregelungen harmonieren, während Multi-Provider-Netzwerke ihre Schnittstellen entsprechend aktualisieren.
Herausforderungen bei der Implementierung
Interoperabilität zwischen unterschiedlichen Protokollversionen stellt eine wiederkehrende Hürde dar, weil ältere Systeme nicht immer mit aktuellen Token-Formaten kompatibel sind, und Praxisbeispiele belegen, dass Middleware-Schichten hier Abhilfe schaffen, indem sie Übersetzungen in Echtzeit vornehmen; Sicherheitsexperten betonen zudem die Notwendigkeit regelmäßiger Audits, um Schwachstellen in den Übergangsprozessen frühzeitig zu erkennen.
Abschließende Betrachtung
Zusammenfassend ermöglichen moderne Authentifizierungsprotokolle strukturierte und sichere Spielwechsel über Anbietergrenzen hinweg, und laufende Standardisierungsbestrebungen bis Oktober 2026 versprechen weitere Verbesserungen bei Geschwindigkeit und Zuverlässigkeit; Plattformbetreiber, die diese Mechanismen konsequent einsetzen, schaffen stabile Voraussetzungen für nahtlose Nutzererfahrungen in komplexen digitalen Umgebungen.